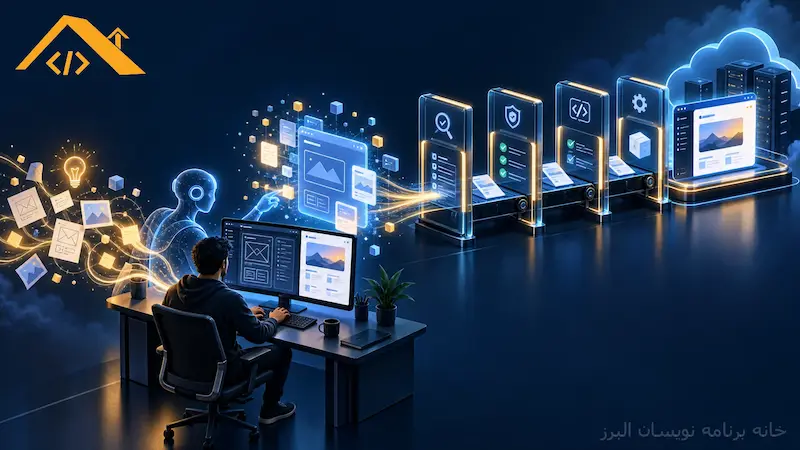
وایب کدینگ چیست؟ از نمونه سریع تا کد امن و قابل انتشار
وایب کدینگ را دقیق و عملی بشناسید؛ از نوشتن پرامپت و ساخت نمونه اولیه تا بازبینی Diff، تست، کنترل وابستگی و انتشار امن در پروژه واقعی.
وایب کدینگ یا Vibe Coding روشی برای ساخت نرمافزار است که در آن بهجای نوشتن تکتک خطوط، نتیجه موردنظر را با زبان طبیعی برای یک دستیار هوش مصنوعی توضیح میدهید و با اجرای خروجی، بازخورد و اصلاح مرحلهای جلو میروید. این روش میتواند فاصله ایده تا نمونه اولیه را بسیار کوتاه کند؛ اما اگر کدی را که نمیفهمیم مستقیماً منتشر کنیم، سرعت اولیه ممکن است به بدهی فنی، رخنه امنیتی یا خرابی داده تبدیل شود.
پس پاسخ کوتاه به سؤال «وایب کدینگ چیست؟» این است: یک حلقه گفتوگومحور برای تولید و اصلاح کد با AI. پاسخ حرفهایتر این است که Vibe Coding برای کشف و نمونهسازی عالی است، ولی ورود به Production به دروازههای مهندسی نیاز دارد. در این راهنما همین مسیر را از پرامپت اولیه تا کد قابل انتشار طی میکنیم.
چرا وایب کدینگ حالا مورد توجه قرار گرفته است؟
بررسی Google Trends ایران در ۹ سپتامبر ۲۰۲۶ نشان داد حجم مطلق جستوجوی Vibe coding هنوز پایین است، اما نیتهای دقیق مرتبط با آن در حال جهشاند. عبارتهای vibe coding meaning و vibe coding course در بازه ۹۰روزه Breakout بودند و vibe coding ai رشد ۱۰۰درصدی داشت. در بازه ۱۲ماهه نیز «what is vibe coding» و «vibe coding course» Breakout شدند. پیشنهادهای واقعی Google Search هم Meaning، Tools، Course، Tutorial و مقایسه با Agentic Coding را نشان دادند.
این داده را نباید بزرگنمایی کرد: میانگین Vibe coding در مقایسه سهموضوعی فقط ۱ در ۹۰ روز و ۲ در ۱۲ ماه بود، در حالی که AI agent میانگینهای ۹ و ۴۱ داشت. سیگنال مهم اینجا ظهور عبارت و رشد شدید پرسشهای دقیق است، نه فراگیرشدن عمومی آن. همین وضعیت زمان مناسبی برای یک راهنمای بنیادی و واقعبینانه ایجاد میکند.
وایب کدینگ دقیقاً چگونه کار میکند؟
چرخه ساده است: هدف را توضیح میدهید، مدل کد میسازد، برنامه را اجرا میکنید، نتیجه یا خطا را برمیگردانید و درخواست اصلاح میدهید. Google Cloud نیز دو کاربرد را از هم جدا میکند: شکل اکتشافی که برای نمونههای موقت مناسب است و توسعه مسئولانه با کمک AI که در آن انسان کد را میفهمد، تست میکند و مسئولیت خروجی را میپذیرد.
چه چیزی وایب کدینگ نیست؟
- دکمه جادویی برای ساخت محصول بدون تصمیمگیری فنی نیست.
- جایگزین شناخت مسئله، معماری، امنیت و تجربه کاربر نیست.
- قبول خودکار همه پیشنهادهای مدل یا اجرای فرمان ناشناس نیست.
- دلیل کافی برای حذف Code Review و تست نیست.
بهترین استفاده این است که AI نقش همکار سریع را داشته باشد و انسان مالک تصمیم باشد. شما باید بتوانید توضیح دهید چه فایلهایی تغییر کردهاند، داده از کجا وارد میشود، خطا چگونه مدیریت میشود و در صورت شکست چطور به نسخه قبلی برمیگردید.
تفاوت Vibe Coding، Agentic Coding و روش سنتی
| روش | نقش توسعهدهنده | نقش AI | مناسب برای | ریسک اصلی |
|---|---|---|---|---|
| وایب کدینگ | تعریف نتیجه و بازخورد سریع | تولید و اصلاح کد در گفتوگو | کشف ایده و نمونه اولیه | اعتماد به کدی که فهمیده نشده |
| Agentic Coding | تعریف مأموریت، مرز و معیار پذیرش | خواندن فایل، ویرایش، اجرا و تکرار چندمرحلهای | وظایف محدود در مخزن واقعی | مجوز بیشازحد و تغییر ناخواسته |
| توسعه سنتی | طراحی و پیادهسازی مستقیم | اختیاری یا محدود به پیشنهاد | کنترل دقیق و سامانههای حساس | زمان بیشتر و بازخورد کندتر |
مرز این روشها مطلق نیست. ممکن است ایده را با وایب کدینگ بسازید، یک عامل را برای تکمیل تستها به کار بگیرید و بخش حساس پرداخت را دستی پیادهسازی کنید. معیار درست، تناسب سطح خودکارسازی با ریسک است.
فرایند ششمرحلهای از ایده تا Production
۱. نتیجه و محدودیتها را قبل از پرامپت بنویسید
بهجای «یک فروشگاه بساز»، کاربر، سناریوی اصلی، فناوری، داده حساس، محدودیت دسترسی و معیار پذیرش را مشخص کنید. مدل باید بداند چه کاری نباید انجام دهد: نصب وابستگی بدون تأیید، تغییر Schema، دسترسی به فایل Secret یا انتشار مستقیم نمونههایی از این مرزها هستند.
۲. یک برش عمودی کوچک بسازید
ابتدا کوتاهترین مسیر کامل را بسازید؛ مثلاً ثبت یک محصول و نمایش آن با داده آزمایشی. ساخت همزمان احراز هویت، پرداخت، پنل مدیریت و گزارشگیری باعث میشود خطاها روی هم انباشته شوند و مشخص نباشد کدام تصمیم مشکل را ایجاد کرده است.
۳. پیش از درخواست بعدی Diff را بفهمید
پس از هر تغییر، فهرست فایلها و Diff را ببینید. اگر یک خط را نمیفهمید، از مدل توضیح بخواهید و سپس آن را با مستندات رسمی تطبیق دهید. سؤال خوب این نیست که «کار میکند؟»؛ بپرسید «ورودی نامعتبر، قطع شبکه، اجرای همزمان و خطای دیتابیس چه رفتاری دارند؟»
۴. تست را همزمان با قابلیت بسازید
از تست واحد برای منطق، تست یکپارچه برای مرزهای دیتابیس و API و تست انتهابهانتها برای مسیر حیاتی استفاده کنید. تست تولیدشده توسط همان مدل شاهد مستقل کامل نیست؛ سناریوهای پذیرش و موارد مرزی را انسان باید بازبینی کند.
۵. امنیت و زنجیره تأمین را کنترل کنید
راهنمای Secure Coding with AI در OWASP توصیه میکند Pipeline در برابر آسیبپذیری شناختهشده وابستگیها شکست بخورد، چه کد را انسان نوشته باشد و چه AI. Secretها را از Prompt و مخزن دور نگه دارید، Packageهای پیشنهادی را از نظر نام، ناشر، نسخه، مجوز و سابقه بررسی کنید و دسترسی عامل را به کمترین سطح لازم محدود سازید.
۶. انتشار را قابل بازگشت کنید
محیط Stage، Migration قابل بازگشت، Feature Flag، ثبت رخداد و Rollback مشخص داشته باشید. نسخهای که فقط روی لپتاپ سازنده اجرا شده آماده Production نیست. مالک انتشار باید بداند چه Metricهایی سلامت را نشان میدهند و چه آستانهای باعث بازگشت میشود.
نمونه دروازه CI برای کد تولیدشده با AI
این Workflow نمونه در Pull Request نصب تمیز وابستگیها، بررسی فرمت، تست، Build و Audit را اجرا میکند. فرمانها را با پروژه خود تطبیق دهید؛ هدف این است که خروجی AI همان کنترلهای کد انسانی را بگذراند.
name: AI code quality gateon: [pull_request]jobs: verify: runs-on: ubuntu-latest steps: - uses: actions/checkout@v4 - uses: actions/setup-node@v4 with: node-version: 22 cache: npm - run: npm ci - run: npm run lint - run: npm test -- --runInBand - run: npm run build - run: npm audit --audit-level=highAudit بهتنهایی امنیت را تضمین نمیکند و ممکن است خطای مثبت یا محدودیت پوشش داشته باشد. آن را در کنار بازبینی دسترسی، تحلیل ایستا، تست کاربردی و سیاست بهروزرسانی وابستگیها قرار دهید.
چکلیست پرامپت و بازبینی
- هدف، کاربر و معیار پذیرش قابل اندازهگیری است.
- فایلها و دامنه تغییر محدود شدهاند.
- منبع داده و مرز اعتماد مشخص است.
- AI اجازه انتشار، حذف داده یا خواندن Secret را بدون تأیید ندارد.
- هر وابستگی تازه از منبع رسمی بررسی میشود.
- Diff برای تغییر غیرمرتبط و کد تکراری بازبینی میشود.
- مسیر موفق، خطا، ورودی مرزی و سطح دسترسی تست میشوند.
- Build تکرارپذیر و Rollback مستند است.
اگر از یک عامل کدنویسی استفاده میکنید، راهنمای نصب و تنظیم مجوزهای امن OpenCode نشان میدهد چگونه Plan، Build و Permission را از هم جدا کنید. این مرزبندی همان چیزی است که وایب کدینگ را از یک آزمایش جذاب به فرایندی قابل اتکا نزدیک میکند.
چه پروژههایی برای وایب کدینگ مناسباند؟
پروتوتایپ رابط، ابزار داخلی کمریسک، اسکریپت موقت، آزمایش API و ساخت Proof of Concept گزینههای خوبی هستند. برای پرداخت، سلامت، هویت، زیرساخت، داده شخصی یا Migration غیرقابل بازگشت باید سطح بازبینی و تخصص دامنه بالاتر باشد. هرچه پیامد خطا سنگینتر است، آزادی عامل کمتر و شواهد صحت بیشتر میشود.
جمعبندی
وایب کدینگ سرعت بیان ایده و دریافت نمونه را بالا میبرد، اما «اجرا شد» با «آماده انتشار است» تفاوت دارد. حلقه گفتوگو را برای کشف سریع نگه دارید و پیش از Production، فهم Diff، تست مستقل، کنترل وابستگی، حداقل دسترسی، Stage و Rollback را اجباری کنید. در این صورت AI شتابدهنده مهندسی است، نه جایگزین مسئولیت مهندسی.
برای یادگیری ساخت پروژههای واقعی با ابزارهای هوش مصنوعی و اصول مهندسی نرمافزار، مسیرهای آموزشی خانه برنامهنویسان البرز را بررسی کنید.